
Soluții EDR, NDR, XDR și MDR
Detectarea și răspunsul la amenințări, dincolo de protecția tradițională
Detectați eficient. Răspundeți rapid. Protejați infrastructura.
Pe măsură ce infrastructurile IT devin tot mai complexe, iar utilizatorii, aplicațiile, dispozitivele și datele sunt distribuite între centre de date, cloud, sedii, dispozitive mobile și medii de lucru remote, atacurile cibernetice devin din ce în ce mai dificil de detectat și de contracarat.
Soluțiile tradiționale de securitate, bazate în principal pe prevenirea atacurilor, nu mai sunt suficiente pentru a identifica toate tehnicile utilizate de atacatorii moderni. Atacurile pot utiliza malware necunoscut, tehnici fileless, credențiale compromise, mișcare laterală în rețea, escaladarea privilegiilor sau exfiltrarea datelor, inclusiv prin sisteme și dispozitive care nu pot fi protejate cu un agent de securitate.
Obiectivul nu mai este doar „să blocăm atacul”, ci să putem răspunde la întrebări esențiale: ce s-a întâmplat, unde a început atacul, ce sisteme sunt afectate, cum s-a propagat și ce trebuie făcut pentru limitarea impactului?
În acest context, tehnologiile EDR – Endpoint Detection and Response, NDR – Network Detection and Response, XDR – Extended Detection and Response și MDR – Managed Detection and Response completează mecanismele tradiționale de protecție și oferă organizațiilor capacitatea de a identifica mai rapid activitățile suspecte, de a investiga incidentele și de a reacționa automat sau asistat la amenințările detectate.
Maguay Computers in calitate de integrator de soluții IT și partener al unor producători de top în domeniul securității cibernetice oferă aceste soluții, contribuind la construirea unei strategii moderne de securitate cibernetică.
EDR – protecție și răspuns la nivelul endpoint-urilor
EDR – Endpoint Detection and Response este tehnologia dedicată monitorizării, detectării și răspunsului la amenințările care afectează endpoint-urile – stații de lucru, laptopuri, servere și, în funcție de soluție, workload-uri sau alte sisteme.
Soluțiile EDR colectează și analizează permanent informații despre activitatea dispozitivelor, procesele executate, fișiere, conexiuni și comportamente, pentru a identifica activități care pot indica un atac. Spre deosebire de o abordare bazată exclusiv pe semnături, EDR utilizează și analiza comportamentală pentru identificarea unor tehnici de atac sofisticate sau necunoscute.
Un avantaj important al EDR este posibilitatea de a trece de la simpla detectare la răspuns și remediere. În funcție de politicile configurate, un endpoint compromis poate fi izolat, un proces malițios poate fi oprit, accesul către anumite resurse poate fi blocat, iar acțiunile de remediere pot fi automatizate.
Prin urmare, EDR oferă organizațiilor vizibilitate asupra activității de la nivelul endpoint-urilor și reduce timpul necesar pentru identificarea și limitarea unui incident de securitate.
NDR – Network Detection and Response
Dacă EDR oferă vizibilitate asupra endpoint-urilor, NDR extinde această perspectivă la nivelul rețelei.
Network Detection and Response analizează traficul și comportamentul comunicațiilor din rețea pentru identificarea activităților anormale sau malițioase. NDR poate identifica, de exemplu, comportamente asociate cu mișcarea laterală, comunicarea cu infrastructuri de comandă și control, exfiltrarea datelor sau activități neobișnuite care pot indica prezența unui atacator în infrastructură.
Un avantaj major al tehnologiei NDR este caracterul său agentless. Astfel, aceasta poate furniza informații despre activitatea dispozitivelor pentru care instalarea unui agent de securitate nu este posibilă sau recomandată, inclusiv anumite echipamente IoT, sisteme industriale și dispozitive neadministrate.
NDR este deosebit de relevant în infrastructurile IT/OT și în mediile complexe în care vizibilitatea asupra comunicațiilor dintre sisteme este esențială pentru detectarea unui atac. Soluțiile Fortinet NDR pot analiza inclusiv protocoale și aplicații specifice mediilor OT.
XDR – Extended Detection and Response
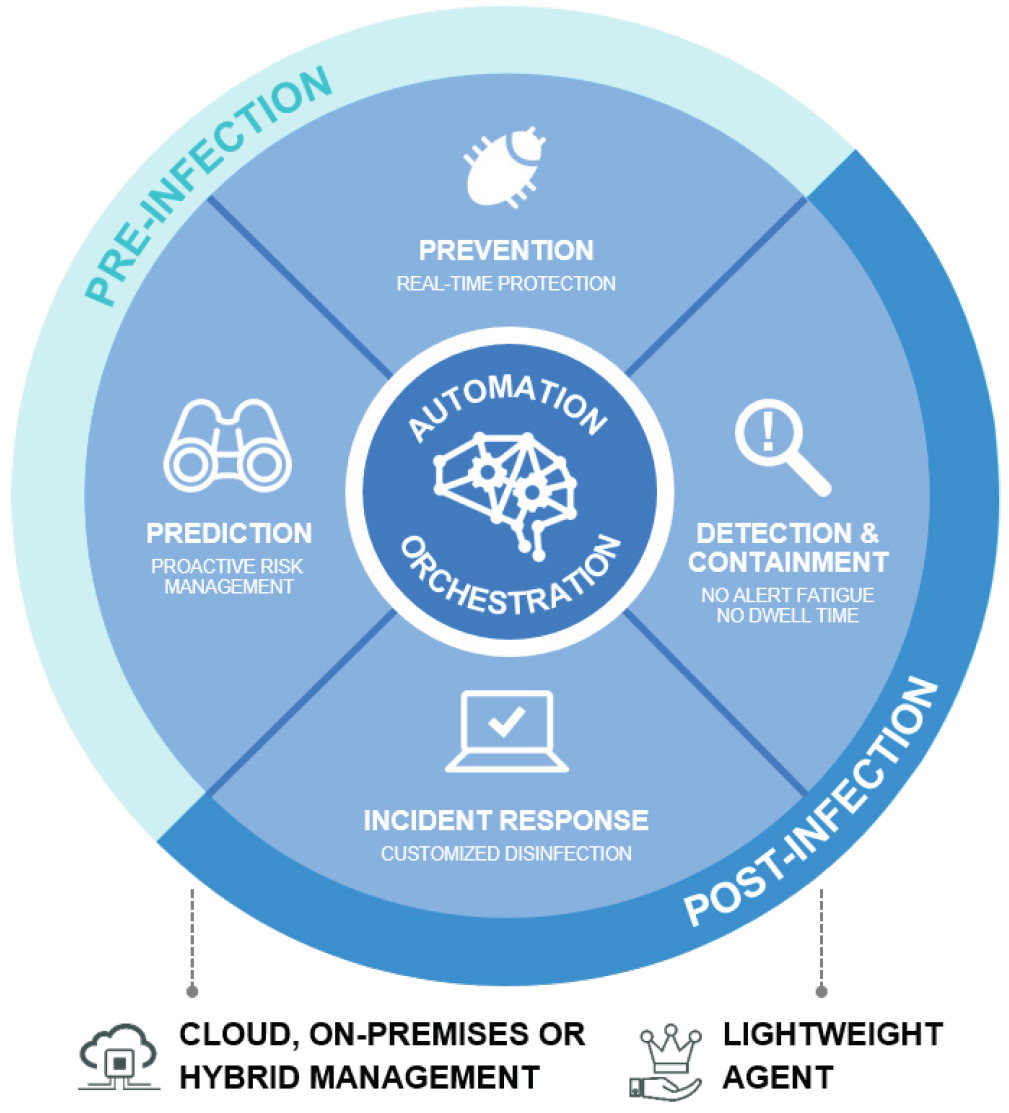
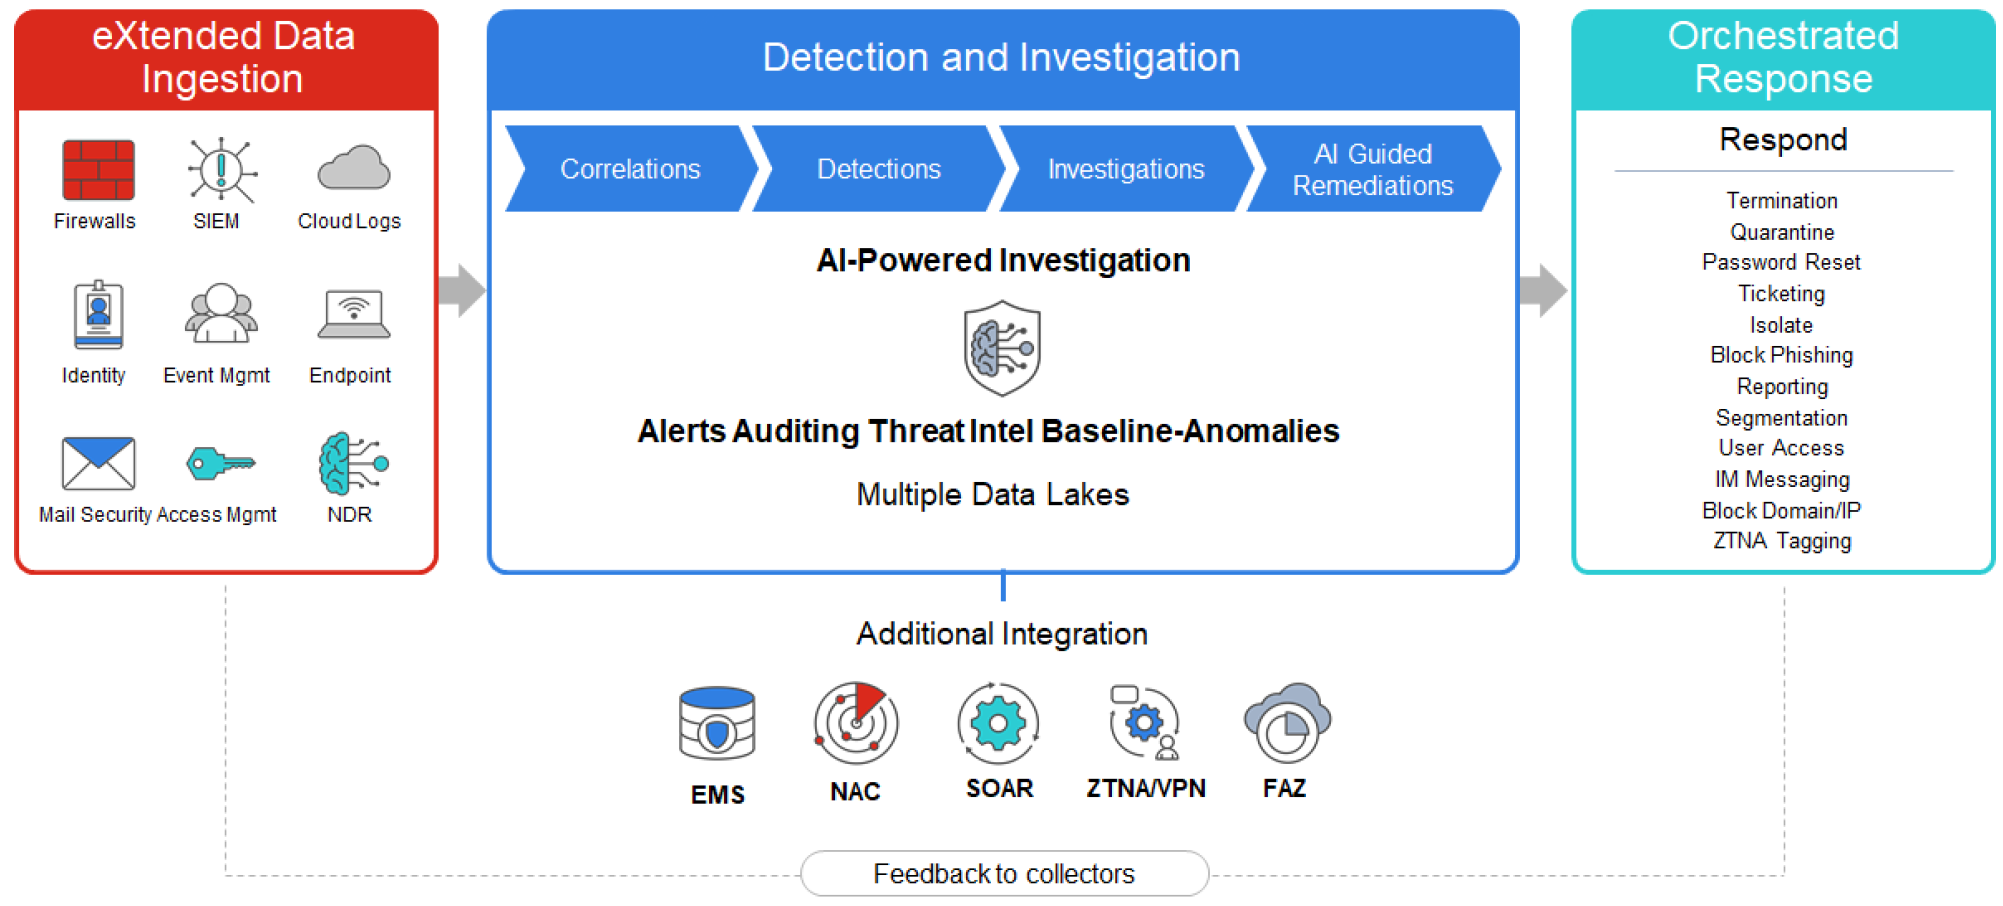
XDR duce conceptul de detectare și răspuns la un nivel superior, prin corelarea informațiilor provenite din mai multe componente ale infrastructurii de securitate.
În loc ca echipele de securitate să investigheze separat alertele generate de endpoint-uri, firewall-uri, rețea, e-mail, identitate sau cloud, o soluție XDR poate colecta și corela aceste informații pentru a construi o imagine mai completă asupra unui incident.
Această abordare permite identificarea relațiilor dintre evenimente care, analizate separat, ar putea părea inofensive.
De exemplu, o activitate suspectă detectată pe un endpoint poate fi corelată cu o conexiune neobișnuită în rețea și cu un eveniment asociat unei identități compromise.
Prin corelare, automatizare și analiză avansată, XDR poate reduce numărul de alerte care trebuie investigate manual și poate accelera procesul de detectare, investigare și răspuns.
De exemplu, Fortinet descrie XDR ca o abordare care corelează date din mai multe niveluri de securitate, inclusiv endpoint-uri, e-mail, servere, cloud și rețea.
MDR – Managed Detection and Response
MDR – Managed Detection and Response – adaugă o componentă esențială: expertiza unei echipe specializate de securitate.
O organizație poate dispune de tehnologii moderne de detecție, dar să nu aibă permanent personalul, experiența sau resursele necesare pentru monitorizarea și investigarea tuturor alertelor. MDR oferă servicii specializate de monitorizare, analiză, threat hunting, investigare și răspuns la incidente.
Prin MDR, organizația beneficiază de expertiză specializată fără să fie necesară construirea internă a unei echipe SOC complete. În funcție de serviciul ales, monitorizarea poate fi realizată permanent, iar incidentele pot fi investigate și escaladate către personalul organizației conform procedurilor și nivelului de risc stabilit.
Astfel, EDR și NDR furnizează vizibilitate și capabilități de detecție, XDR corelează și automatizează răspunsul la nivelul mai multor surse, iar MDR aduce expertiza umană și monitorizarea specializată.
De ce este importantă integrarea EDR, NDR, XDR și MDR?
Într-o infrastructură modernă, o singură tehnologie de securitate nu poate oferi vizibilitate completă asupra tuturor componentelor mediului IT.
EDR vede ce se întâmplă pe endpoint. NDR vede ce se întâmplă în rețea. XDR corelează informațiile din mai multe surse și automatizează procesul de detectare, investigare și răspuns. MDR aduce expertiză și monitorizare specializată.
Împreună, aceste tehnologii pot crea un mecanism de apărare mult mai eficient, capabil să identifice atât atacurile asupra endpoint-urilor, cât și activitățile suspecte care se desfășoară în rețea sau între mai multe componente ale infrastructurii.
Integrarea este cu atât mai importantă în organizațiile care utilizează deja mai multe soluții de securitate. În loc ca fiecare produs să funcționeze ca un „silo” independent, integrarea permite schimbul de informații și coordonarea răspunsului.
Soluții Fortinet pentru EDR, NDR, XDR și MDR
În portofoliul Fortinet, aceste tehnologii sunt integrate într-o abordare de securitate unificată, construită în jurul Fortinet Security Fabric. Această arhitectură permite produselor de securitate să partajeze informații, să coreleze evenimente și să coordoneze acțiunile de răspuns.
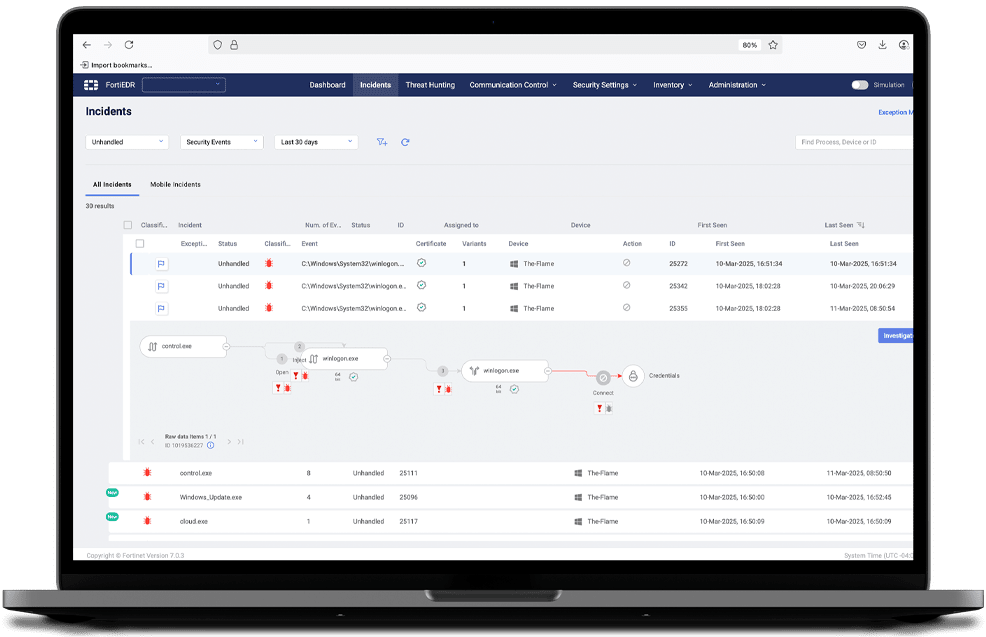
FortiEDR – protecție și răspuns la nivelul endpoint-urilor
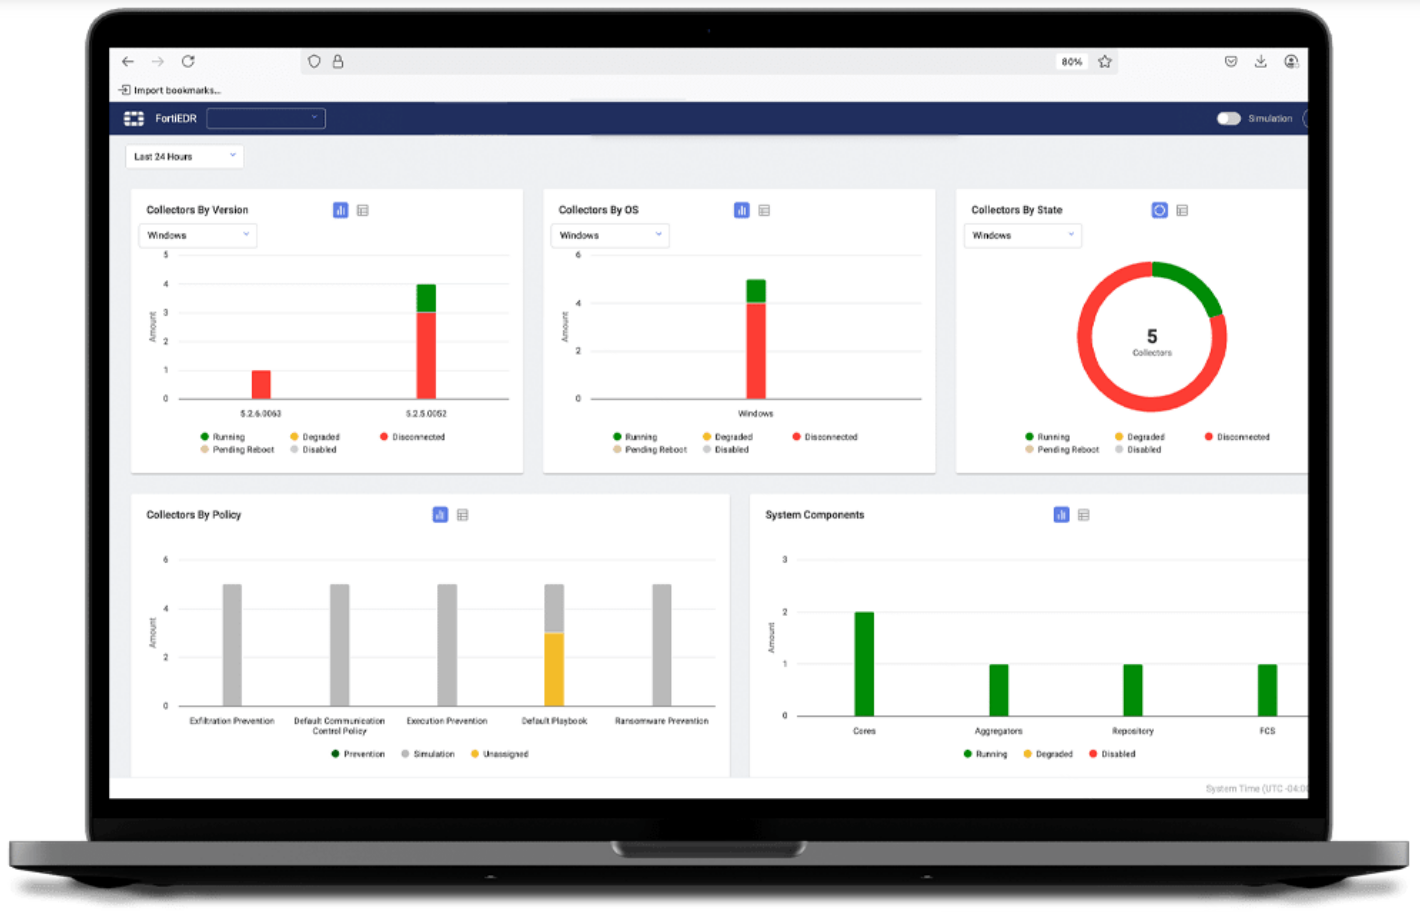
FortiEDR oferă protecție, detecție și răspuns în timp real pentru endpoint-uri și servere, utilizând inclusiv analiza comportamentală și mecanisme de răspuns automatizat. Soluția poate utiliza politici și playbook-uri pentru automatizarea unor acțiuni precum izolarea dispozitivelor, blocarea comunicațiilor sau alte acțiuni de remediere.
FortiEDR este proiectat pentru a reduce suprafața de atac, pentru a identifica comportamente suspecte și pentru a permite răspunsul rapid la incidente. Soluția poate fi implementată în scenarii cloud-native, hibride sau on-premises și suportă o gamă largă de sisteme de operare și medii.
Un element important îl reprezintă integrarea cu Fortinet Security Fabric, care permite corelarea informațiilor provenite de la endpoint cu celelalte componente de securitate ale infrastructurii.
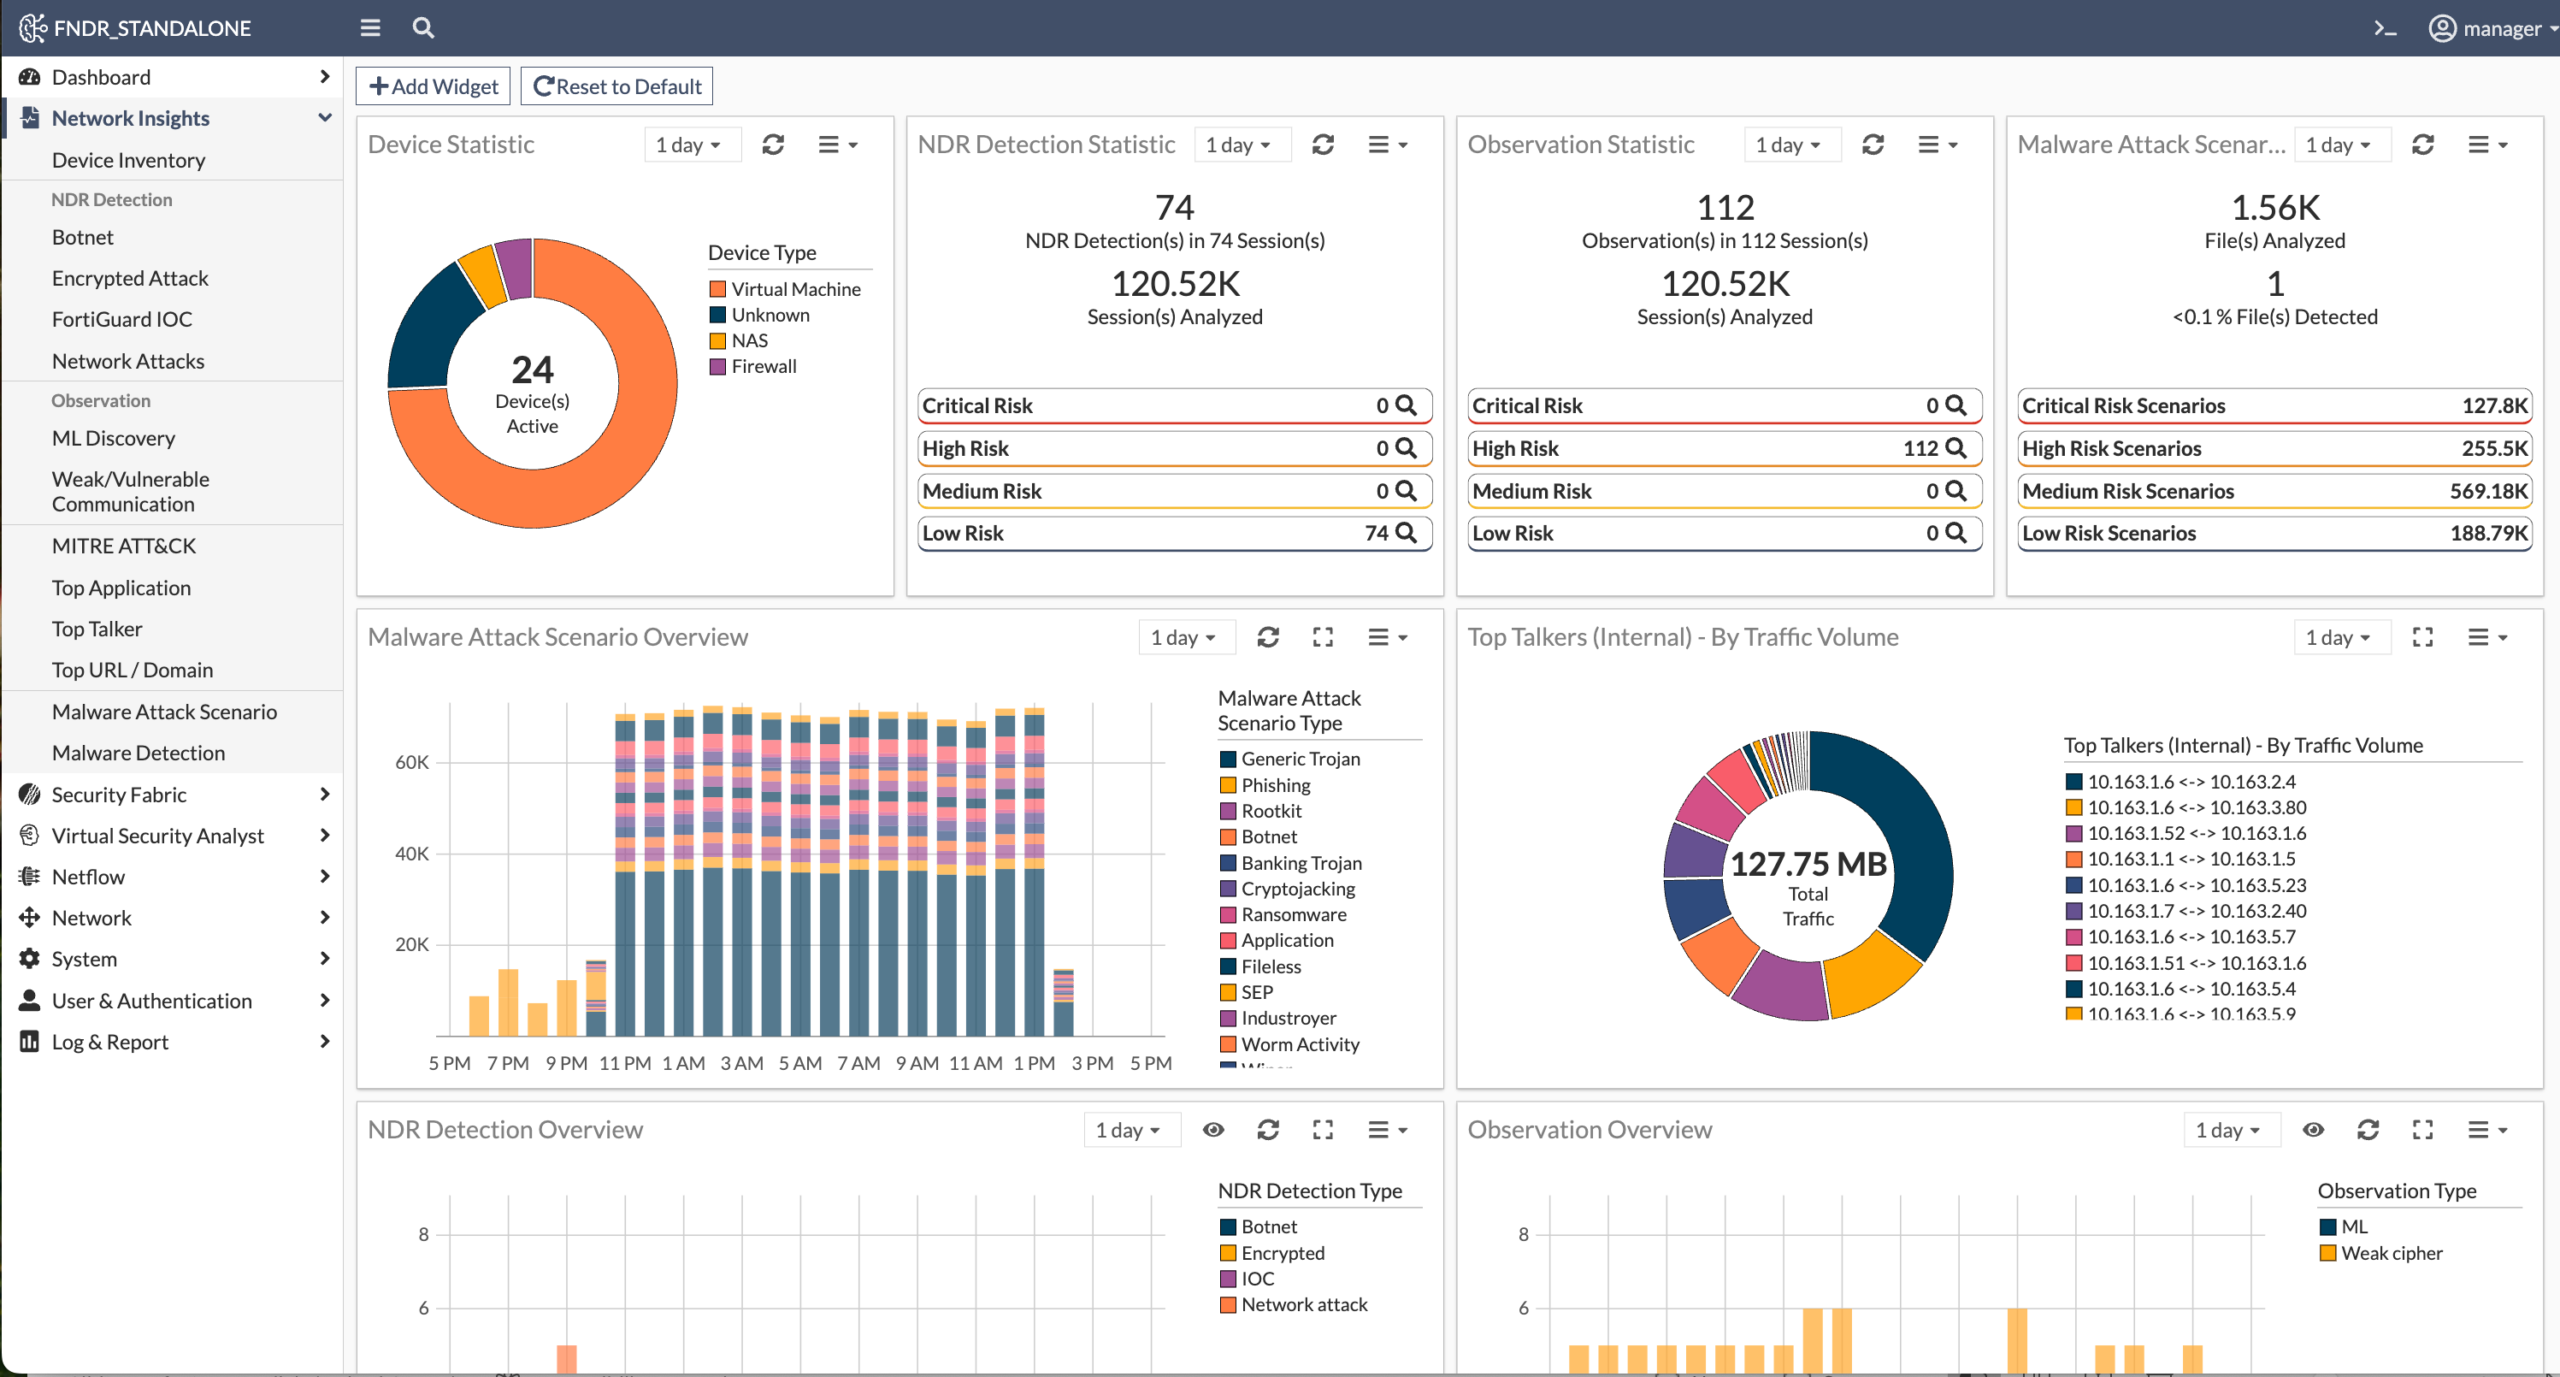
FortiNDR – vizibilitate și detecție la nivelul rețelei
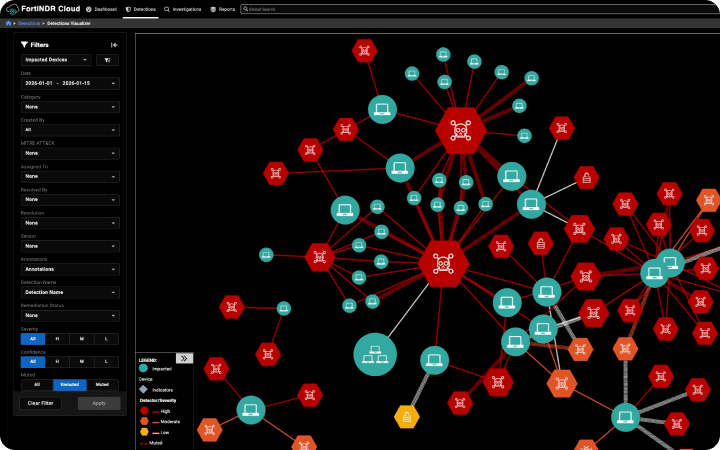
FortiNDR analizează traficul de rețea pentru identificarea comportamentelor asociate activității atacatorilor. Soluția poate detecta, investiga și contribui la răspunsul la amenințări precum mișcarea laterală, escaladarea privilegiilor sau exfiltrarea datelor.
Fortinet oferă atât FortiNDR Cloud, cu implementare de tip SaaS, cât și FortiNDR pentru implementări locale, inclusiv scenarii în care infrastructura este izolată sau air-gapped. Soluțiile pot fi integrate cu tehnologii precum SIEM, SOAR, XDR, EDR și FortiGate NGFW.
FortiNDR este deosebit de relevant pentru infrastructurile IT/OT, unde analiza traficului poate oferi vizibilitate asupra unor dispozitive pentru care instalarea unui agent de securitate nu este posibilă.
FortiXDR – corelare, investigare și răspuns automatizat
FortiXDR extinde capabilitățile EDR dincolo de endpoint și utilizează informațiile provenite din ecosistemul de securitate pentru detectarea și corelarea amenințărilor.
FortiXDR poate aplica analize asupra telemetriei provenite din Fortinet Security Fabric și din soluții terțe, pentru a identifica incidente cu un grad mai ridicat de relevanță.
Soluția utilizează capabilități de analiză bazate pe AI pentru investigarea incidentelor și permite definirea unor acțiuni de răspuns automatizat.
Prin integrarea cu componente precum endpoint security, rețea, firewall, identitate, e-mail și cloud, FortiXDR poate contribui la crearea unei imagini unificate asupra unui atac și la reducerea timpului necesar pentru detectarea și remedierea acestuia.
FortiGuard MDR – expertiză și monitorizare 24/7
Pentru organizațiile care doresc să externalizeze o parte din activitățile de monitorizare și răspuns, Fortinet oferă FortiGuard Managed Detection and Response (MDR).
Serviciul asigură monitorizarea continuă a alertelor și amenințărilor, analiza acestora de către specialiști Fortinet, threat hunting și acțiuni de răspuns în funcție de profilul de risc al organizației.
Fortinet poziționează MDR ca o extensie a capabilităților FortiEDR și FortiXDR, oferind acces la expertiza echipelor FortiGuard Labs.
FortiGuard Labs este organizația globală de cercetare a amenințărilor cibernetice și inteligență de securitate (Threat Intelligence) din cadrul companiei Fortinet. Ea servește drept „creierul” din spatele tuturor produselor Fortinet.
Maguay Computers – integrarea soluțiilor EDR, NDR, XDR și MDR
În calitate de integrator de soluții IT și partener pentru tehnologii de securitate, inclusiv soluții Fortinet, Maguay Computers poate contribui la proiectarea și implementarea unor arhitecturi moderne de detectare și răspuns la amenințări.
Abordarea Maguay pornește de la analiza infrastructurii existente, a profilului de risc și a cerințelor organizației, pentru a identifica combinația potrivită de tehnologii EDR, NDR, XDR, MDR și alte componente de securitate.
În funcție de necesități, putem integra soluțiile de protecție la nivelul endpoint-urilor cu soluțiile de securitate a rețelei, firewall, SIEM, SOAR, identitate, e-mail, cloud și alte componente existente în infrastructură.
Pentru organizațiile care utilizează sau intenționează să adopte ecosistemul Fortinet, integrarea poate valorifica Fortinet Security Fabric, permițând corelarea informațiilor și coordonarea acțiunilor de securitate între mai multe componente ale infrastructurii. Fortinet evidențiază integrarea FortiEDR și FortiXDR cu Security Fabric și cu soluții terțe pentru creșterea vizibilității, automatizarea răspunsului și reducerea lacunelor de securitate.
Maguay poate aborda proiectele de securitate de la etapa de evaluare și proiectare, până la implementare, integrare, configurare și optimizare, astfel încât tehnologiile de detecție și răspuns să fie adaptate arhitecturii reale a organizației.
Obiectivul este construirea unei infrastructuri de securitate integrate, în care tehnologiile să nu funcționeze izolat, ci să colaboreze pentru vizibilitate extinsă, detecție rapidă, investigare eficientă și răspuns coordonat la incidente.
O abordare integrată pentru un răspuns rapid la amenințări
Atacurile cibernetice moderne nu mai respectă granițele dintre endpoint, rețea, cloud și aplicații. Din acest motiv, protecția eficientă presupune o abordare integrată, capabilă să urmărească activitatea atacatorului pe întregul parcurs al unui incident.
Prin integrarea tehnologiilor EDR, NDR, XDR și MDR, organizațiile pot trece de la o strategie bazată predominant pe prevenție la un model de securitate capabil să detecteze, investigheze, răspundă și să se adapteze în fața amenințărilor moderne.
Maguay Computers vă poate ajuta să transformați aceste tehnologii într-o arhitectură de securitate adaptată organizației dumneavoastră – de la protecția endpoint-urilor și vizibilitatea în rețea până la detecție extinsă, automatizarea răspunsului și servicii de monitorizare specializată.
Contactați specialiștii Maguay Computers pentru o analiză a cerințelor de securitate și pentru proiectarea unei soluții de protecție eficienta.
Solutii pentru nevoile
de business
De la Concept la Implementare
Partenerul Tău în Digitalizare
Maguay a acumulat o experiență vastă și diversificată în delivery-ul de proiecte IT la cheie, demonstrând o capacitate remarcabilă de a înțelege profund nevoile specifice fiecărui sector de business și de a oferi soluții personalizate care aduc valoare reală și masurabilă.
Cu un portofoliu impresionant ce include peste 30.000 de sisteme de calcul livrate – de la stații de lucru și servere până la infrastructuri critice – și zeci de proiecte de referință la nivel național și european, aducem în prim-plan tehnologia ca instrument strategic de transformare și eficientizare.
Expertiza noastră acoperă întreg ciclul de viață IT: de la consultanță și proiectare, la integrare, implementare și suport continuu. Fiecare soluție este construită pe măsura clientului, asigurând nu doar performanță tehnică excepțională, ci și o optimizare a costurilor totale de proprietate și o scalabilitate care susține creșterea viitoare.
Expertiză Transversală în Toate Sectoarele de Business
Maguay a demonstrat o capacitate remarcabilă de a servi cu succes toate sectoarele economice, de la educație și sănătate la sectorul public, financiar, utilități și afaceri private. Am construit infrastructuri critice pentru universități și institute de cercetare, implementând sisteme HPC și AI care susțin excelenta academică. În domeniul sănătății, soluțiile noastre contribuie direct la îmbunătățirea serviciilor medicale prin sisteme informatice integrate pentru spitale și registre medicale naționale.
Pentru sectorul public, am digitalizat servicii esențiale - de la platforme de e-guvernare la sisteme secure pentru ministere și autorități naționale. În sectorul financiar și telecomunicații, am asigurat infrastructuri mission-critical care garantează securitatea și continuitatea operațională. Companii din utilități și energie beneficiază de soluțiile noastre de monitorizare și control, iar afacerile private din toate industriile au acces la tehnologii care aduc eficiență și competitivitate.
Fiecare proiect reflectă angajamentul nostru de a înțelege particularitățile fiecărui sector și de a oferi soluții personalizate care aduc valoare reală și masurabilă, transformând tehnologia în partener strategic pentru dezvoltare și inovație.
Gata să Transformăm Afacerea Ta?
Indiferent de industria în care activezi sau de mărimea afacerii tale, echipa noastră de experți este pregătită să transforme provocările tale în soluții concrete, personalizate și eficiente. De la optimizarea proceselor existente la implementarea unor tehnologii revoluționare, construim împreună viitorul digital al afacerii tale.







Fii la curent cu inovația!
Abonează-te la newsletter-ul Maguay și descoperă cele mai noi produse, tehnologii de top și soluții IT dedicate
performanței. Rămâi conectat la viitorul tehnologiei!
Abonează-te la newsletter-ul Maguay și descoperă cele mai noi produse, tehnologii de top și soluții IT dedicate performanței. Rămâi conectat la viitorul tehnologiei!



Str. Brațului nr. 23, sector 2
București, 020565
+40 21 210 38 33 · +40 21 210 38 09
office@maguay.ro · sales@maguay.ro