
Soluții SIEM
Vizibilitate completă. Detectare inteligentă. Răspuns rapid.
Vizibilitate completă. Detectare inteligentă. Răspuns rapid.
Într-o infrastructură IT modernă, fiecare utilizator, aplicație, server, dispozitiv de rețea sau serviciu cloud generează permanent informații despre activitatea sa. Pentru echipele de securitate, provocarea nu mai este lipsa datelor, ci capacitatea de a identifica, dintr-un volum uriaș de evenimente, acele informații care pot indica o amenințare.
Soluțiile SIEM (Security Information and Event Management) oferă o perspectivă centralizată asupra evenimentelor de securitate din întreaga infrastructură IT, corelând informații provenite din surse multiple pentru a identifica rapid comportamente suspecte, incidente și amenințări cibernetice.
Maguay proiectează și integrează soluții SIEM adaptate arhitecturii și cerințelor de securitate ale organizației, contribuind la transformarea datelor generate de infrastructură în informații relevante pentru detectarea, investigarea și remedierea incidentelor.
De la milioane de evenimente, la informații relevante
O organizație poate avea mii de dispozitive și sisteme care generează permanent loguri și evenimente. Analizarea individuală a acestora este dificilă, iar o alertă izolată poate părea lipsită de importanță.
O platformă SIEM colectează și normalizează evenimentele provenite din infrastructură și le analizează în context. Corelarea mai multor evenimente poate evidenția un tipar de atac care nu ar fi vizibil prin analiza separată a fiecărei surse.
Astfel, SIEM permite echipelor de securitate să treacă de la o abordare reactivă, bazată pe analiza manuală a alertelor, la o abordare centralizată, contextuală și proactivă.

Principalele capabilități ale unei soluții SIEM
Colectarea centralizată a evenimentelor
Agregarea informațiilor provenite din firewall-uri, servere, endpoint-uri, echipamente de rețea, aplicații, sisteme de autentificare, servicii cloud și alte surse.
Corelarea evenimentelor
Identificarea relațiilor dintre evenimente provenite din sisteme diferite pentru detectarea unor secvențe de activitate asociate atacurilor.
Security Analytics
Analiza în timp real a evenimentelor și identificarea comportamentelor anormale prin utilizarea regulilor de corelare, machine learning și analiză comportamentală.
UEBA – User and Entity Behavior Analytics
Analizarea comportamentului utilizatorilor și al entităților pentru identificarea abaterilor de la tiparele normale de activitate.
Threat Intelligence
Îmbogățirea evenimentelor cu informații despre amenințări, indicatori de compromitere și surse externe de intelligence.
Threat Hunting
Investigarea proactivă a infrastructurii pentru identificarea unor activități suspecte care nu au fost detectate de mecanismele tradiționale de securitate.
Automatizarea răspunsului
Utilizarea tehnologiilor SOAR și a playbook-urilor pentru automatizarea acțiunilor repetitive de investigare și răspuns la incidente.
Raportare și conformitate
Generarea de rapoarte și păstrarea informațiilor necesare pentru audit, analiză și demonstrarea respectării cerințelor de securitate și conformitate.
FortiSIEM - Next-Generation SIEM
În portofoliul Maguay se regăsește FortiSIEM, soluția SIEM dezvoltată de Fortinet.
FortiSIEM depășește abordarea tradițională bazată exclusiv pe colectarea de loguri și reguli de corelare. Platforma combină security analytics, UEBA, machine learning, threat intelligence, automatizare SOAR, CMDB și capabilități de inteligență artificială.
FortiSIEM poate fi utilizat atât în organizații care fac primii pași în adoptarea tehnologiilor SIEM, cât și în infrastructuri enterprise complexe sau în medii de tip MSSP.

Principalele avantaje FortiSIEM
Vizibilitate unificată asupra infrastructurii IT și OT
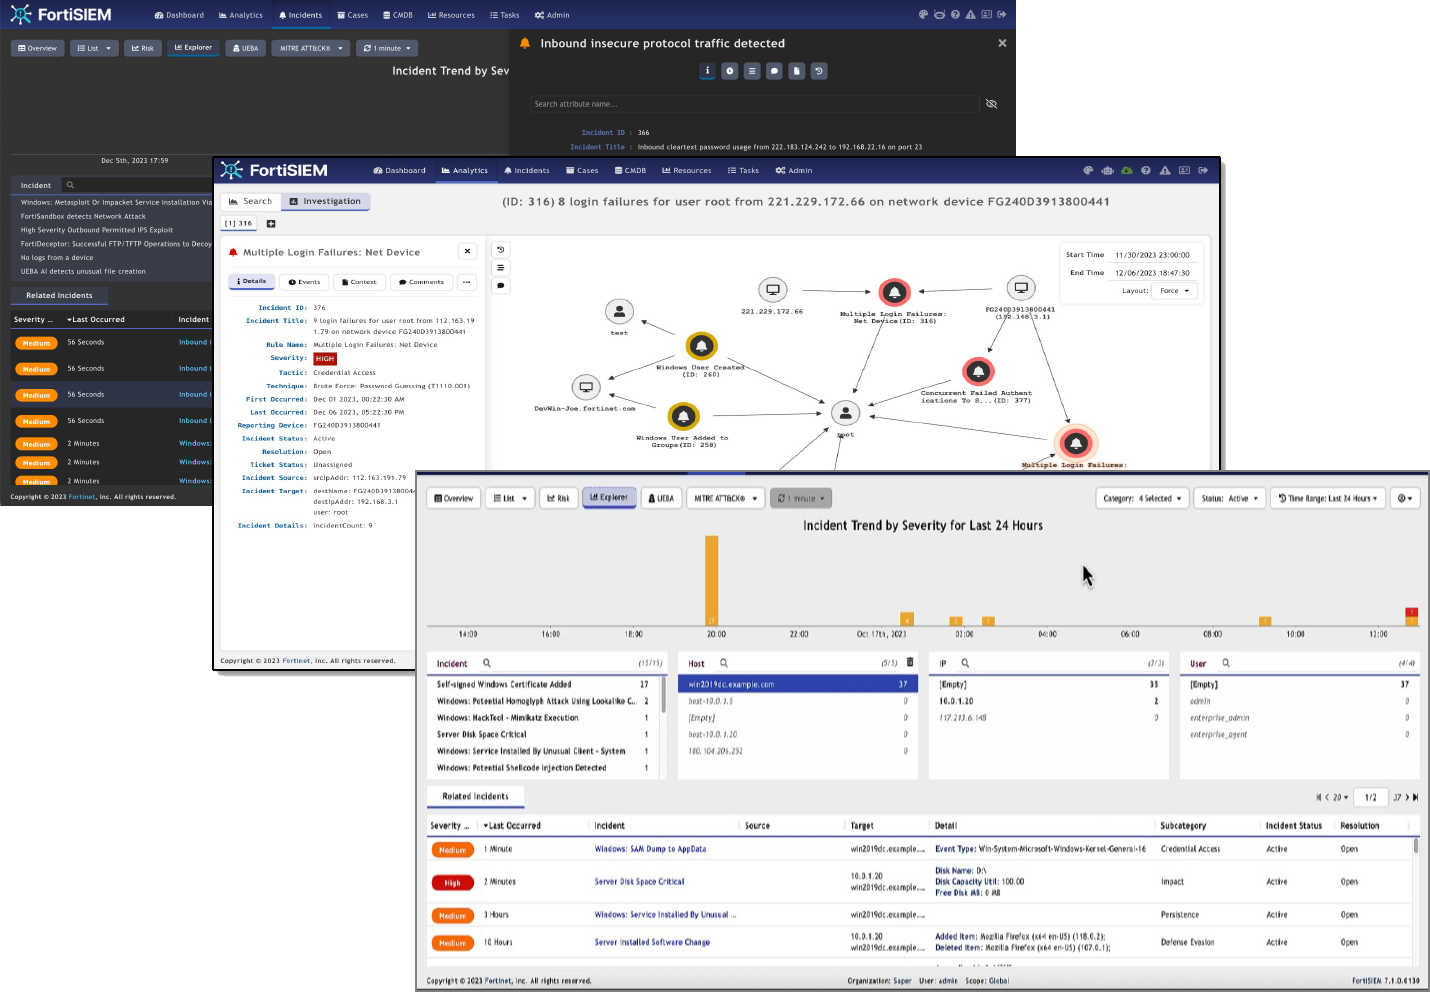
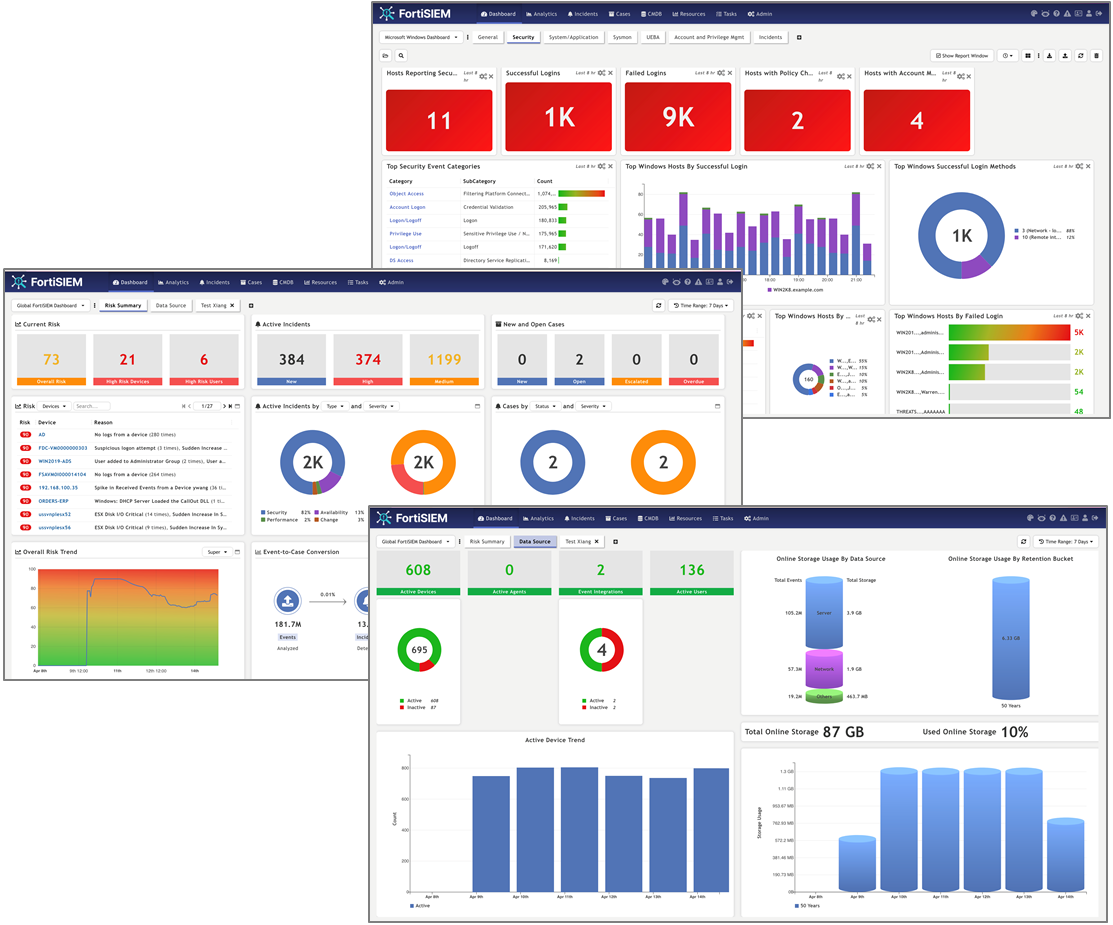
FortiSIEM oferă mecanisme de descoperire și monitorizare a activelor și integrează un CMDB IT/OT care permite asocierea informațiilor despre infrastructură cu evenimentele de securitate. Astfel, echipele IT și de securitate pot obține o perspectivă unificată asupra activelor, relațiilor dintre acestea și evenimentelor care le afectează.
Detectarea avansată a amenințărilor
FortiSIEM combină analiza în timp real cu UEBA, machine learning și un set extins de reguli de corelare. Platforma include peste 2.800 de reguli de corelare, care pot contribui la identificarea unor tipare complexe de atac și la reducerea timpului necesar pentru investigarea incidentelor.
Investigații rapide și contextualizate
În locul unei liste de alerte independente, FortiSIEM grupează evenimentele relevante în incidente și oferă instrumente pentru investigarea relațiilor dintre acestea. Informațiile pot fi îmbogățite automat și asociate cu o evaluare a riscului, oferind analistului un context mai clar pentru stabilirea priorității și a acțiunilor necesare.
SOAR și automatizarea răspunsului
Timpul de reacție este esențial în cazul unui incident de securitate. FortiSIEM include capabilități SOAR (Security Orchestration, Automation and Response) care permit automatizarea unor activități de investigare și răspuns prin playbook-uri și acțiuni predefinite. Automatizarea reduce activitățile repetitive și permite echipelor SOC să se concentreze asupra incidentelor care necesită analiză și decizii umane.
Inteligență artificială pentru operațiunile SOC
FortiSIEM integrează FortiAI-Assist, capabilitate bazată pe GenAI destinată asistării analiștilor în fluxurile de lucru de securitate.
Prin utilizarea AI, anumite activități de analiză, investigare și răspuns pot fi simplificate și accelerate, contribuind la creșterea eficienței operațiunilor de securitate.
Integrare cu infrastructura existentă
FortiSIEM oferă integrare cu sute de soluții third-party, precum și integrare extinsă cu tehnologiile Fortinet. Această capacitate permite introducerea SIEM în infrastructura existentă fără necesitatea înlocuirii sistemelor deja implementate.
O platformă SIEM adaptată arhitecturii organizației
Nu există o singură arhitectură SIEM potrivită pentru toate organizațiile. Dimensiunea infrastructurii, volumul de evenimente, distribuția geografică, cerințele de disponibilitate și modelul de operare al echipei de securitate influențează arhitectura optimă.
FortiSIEM permite scenarii de implementare pentru SMB, enterprise și service provider, precum și utilizarea unor arhitecturi distribuite cu colectoare și agenți. Platforma poate fi implementată în configurații adaptate diferitelor cerințe de performanță, scalabilitate și topologie.
FortiSIEM este disponibil în variante appliance, virtual machine, cloud și hosted, oferind flexibilitate în alegerea modelului de implementare.
Maguay – integrator de soluții SIEM
Implementarea unei platforme SIEM este mai mult decât instalarea unui produs. Pentru ca soluția să genereze valoare reală, aceasta trebuie integrată în arhitectura de securitate a organizației și configurată în funcție de riscurile, procesele și obiectivele acesteia.
În calitate de integrator de soluții IT și partener Fortinet, Maguay poate asigura întregul proces de implementare a unei soluții SIEM:
1. Analiză și evaluare
Analizăm infrastructura existentă, sursele de evenimente, cerințele de securitate și obiectivele organizației.
2. Proiectarea arhitecturii
Definim arhitectura SIEM, componentele necesare, sursele de date și modalitatea optimă de integrare.
3. Implementare și integrare
Instalăm și configurăm platforma SIEM și realizăm integrarea cu infrastructura IT, soluțiile de securitate și sistemele existente.
4. Configurarea detecției
Definim regulile de corelare, politicile de monitorizare, mecanismele de detecție și fluxurile de alertare.
5. Automatizare și răspuns
Configurăm playbook-uri și fluxuri de automatizare pentru accelerarea investigării și răspunsului la incidente.
6. Optimizare și transfer de cunoștințe
Optimizăm soluția în funcție de comportamentul real al infrastructurii și oferim suport pentru utilizarea eficientă a platformei.
De ce o soluție SIEM?
Vizibilitate
O perspectivă centralizată asupra evenimentelor și activelor.
Detecție
Identificarea rapidă a comportamentelor și amenințărilor.
Context
Corelarea evenimentelor cu utilizatori, sisteme și active.
Prioritizare
Evaluarea și prioritizarea incidentelor în funcție de risc și impact.
Automatizare
Reducerea timpului de răspuns prin automatizarea proceselor.
Scalabilitate
O platformă ce poate evolua odată cu infrastructura organizației.
Protejați-vă infrastructura înainte ca un incident să devină o problemă
Un atac cibernetic poate genera într-un timp foarte scurt consecințe operaționale și financiare semnificative. Detectarea timpurie și capacitatea de a răspunde rapid sunt elemente esențiale ale unei strategii moderne de securitate.
Maguay vă ajută să transformați evenimentele de securitate în informații acționabile și să construiți o capacitate modernă de detectare și răspuns la incidente.
Discutați cu un specialist Maguay despre soluția SIEM potrivită organizației dumneavoastră.
Solutii pentru nevoile
de business
De la Concept la Implementare
Partenerul Tău în Digitalizare
Maguay a acumulat o experiență vastă și diversificată în delivery-ul de proiecte IT la cheie, demonstrând o capacitate remarcabilă de a înțelege profund nevoile specifice fiecărui sector de business și de a oferi soluții personalizate care aduc valoare reală și masurabilă.
Cu un portofoliu impresionant ce include peste 30.000 de sisteme de calcul livrate – de la stații de lucru și servere până la infrastructuri critice – și zeci de proiecte de referință la nivel național și european, aducem în prim-plan tehnologia ca instrument strategic de transformare și eficientizare.
Expertiza noastră acoperă întreg ciclul de viață IT: de la consultanță și proiectare, la integrare, implementare și suport continuu. Fiecare soluție este construită pe măsura clientului, asigurând nu doar performanță tehnică excepțională, ci și o optimizare a costurilor totale de proprietate și o scalabilitate care susține creșterea viitoare.
Expertiză Transversală în Toate Sectoarele de Business
Maguay a demonstrat o capacitate remarcabilă de a servi cu succes toate sectoarele economice, de la educație și sănătate la sectorul public, financiar, utilități și afaceri private. Am construit infrastructuri critice pentru universități și institute de cercetare, implementând sisteme HPC și AI care susțin excelenta academică. În domeniul sănătății, soluțiile noastre contribuie direct la îmbunătățirea serviciilor medicale prin sisteme informatice integrate pentru spitale și registre medicale naționale.
Pentru sectorul public, am digitalizat servicii esențiale - de la platforme de e-guvernare la sisteme secure pentru ministere și autorități naționale. În sectorul financiar și telecomunicații, am asigurat infrastructuri mission-critical care garantează securitatea și continuitatea operațională. Companii din utilități și energie beneficiază de soluțiile noastre de monitorizare și control, iar afacerile private din toate industriile au acces la tehnologii care aduc eficiență și competitivitate.
Fiecare proiect reflectă angajamentul nostru de a înțelege particularitățile fiecărui sector și de a oferi soluții personalizate care aduc valoare reală și masurabilă, transformând tehnologia în partener strategic pentru dezvoltare și inovație.
Gata să Transformăm Afacerea Ta?
Indiferent de industria în care activezi sau de mărimea afacerii tale, echipa noastră de experți este pregătită să transforme provocările tale în soluții concrete, personalizate și eficiente. De la optimizarea proceselor existente la implementarea unor tehnologii revoluționare, construim împreună viitorul digital al afacerii tale.







Fii la curent cu inovația!
Abonează-te la newsletter-ul Maguay și descoperă cele mai noi produse, tehnologii de top și soluții IT dedicate
performanței. Rămâi conectat la viitorul tehnologiei!
Abonează-te la newsletter-ul Maguay și descoperă cele mai noi produse, tehnologii de top și soluții IT dedicate performanței. Rămâi conectat la viitorul tehnologiei!



Str. Brațului nr. 23, sector 2
București, 020565
+40 21 210 38 33 · +40 21 210 38 09
office@maguay.ro · sales@maguay.ro